
CrowdStrike: L’analisi approfondita del blackout informatico che ha paralizzato l’Italia
CrowdStrike: L’analisi approfondita del blackout informatico che ha paralizzato l’Italia
25/07/2024 | Notizie
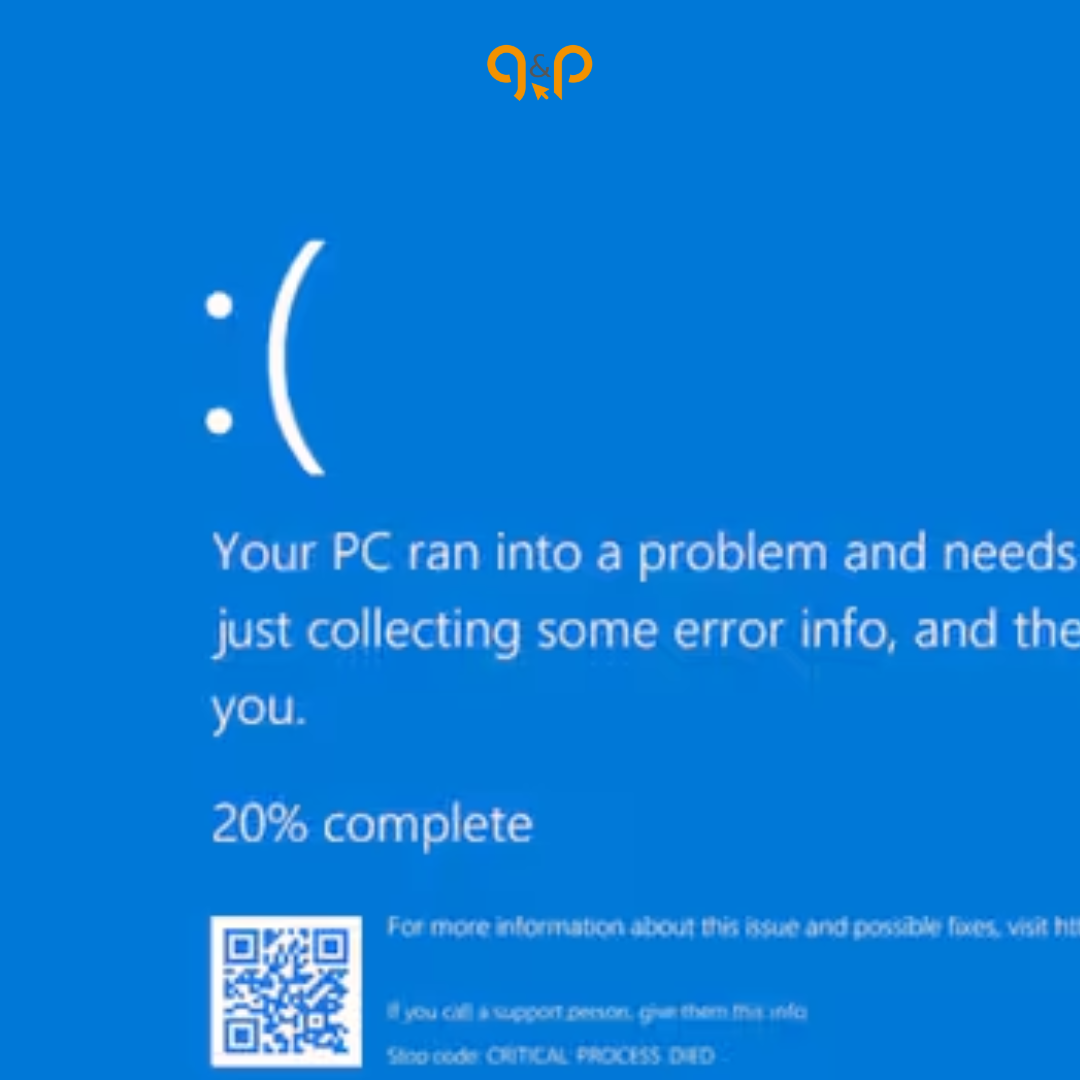
Il recente blackout informatico che ha messo in ginocchio numerosi servizi essenziali in Italia ha suscitato un’ondata di preoccupazione a livello nazionale e internazionale. Tra le prime aziende a fornire un’analisi approfondita dell’accaduto troviamo CrowdStrike, leader nel settore della cybersecurity.
L’analisi di CrowdStrike
Nel suo report ufficiale, CrowdStrike ha delineato una serie di fattori che hanno concorso a provocare il disastro digitale. Tra questi, un ruolo chiave sembra essere stato giocato da un aggiornamento software difettoso, rilasciato inavvertitamente dall’azienda stessa.
Le cause del disastro
- Un bug fatale: Al centro del problema si trova un bug critico presente nell’aggiornamento, che ha innescato una reazione a catena, disabilitando numerosi sistemi informatici.
- Mancati controlli: CrowdStrike ha ammesso che i suoi processi di controllo qualità non hanno funzionato come previsto, permettendo al bug di passare inosservato.
- Impatto a catena: Le conseguenze del bug si sono propagate rapidamente, paralizzando settori cruciali come quello bancario, dei trasporti e della pubblica amministrazione.
Le conseguenze
L’impatto del blackout
Le misure adottate
In seguito all’incidente, CrowdStrike ha provveduto a rilasciare una patch correttiva per risolvere il problema. Inoltre, l’azienda ha avviato un’indagine interna per comprendere le cause profonde dell’accaduto e adottare misure preventive per evitare che si ripetano simili disastri in futuro.
Le implicazioni per la cybersecurity
Il caso CrowdStrike sottolinea l’importanza cruciale della cybersecurity in un mondo sempre più digitalizzato. Anche le aziende più affidabili possono essere vittime di errori umani o di malfunzionamenti tecnici.
La lezione da imparare
L’episodio di CrowdStrike ci ricorda l’importanza di una gestione rigorosa dei processi di sviluppo e rilascio del software. È fondamentale che le aziende adottino misure di sicurezza robuste e investano nella formazione del personale altamente qualificato per prevenire simili incidenti in futuro.
Conclusioni
Il caso CrowdStrike rappresenta un campanello d’allarme per tutto il settore della cybersecurity. La dipendenza sempre maggiore dalle tecnologie digitali rende indispensabile garantire la massima protezione dei sistemi informatici. Solo attraverso una maggiore consapevolezza e investimenti mirati sarà possibile affrontare le sfide poste dalla crescente minaccia cibernetica.